جستجو
مقاله «BertRLFuzzer: A BERT and Reinforcement Learning Based Fuzzer» یک ابزار نوآورانه برای کشف آسیب پذیریهای امنیتی در برنامههای وب معرفی میکند که براساس ترکیب مدل زبانی BERT و یادگیری تقویتی (RL – Reinforcement Learning) طراحی شده است. عملکرد BertRLFuzzer به این صورت است که با دریافت فهرستی از ورودیهای اولیه (seed inputs)، عملیات جهش (mutation) را بر روی آنها انجام میدهد بهگونهای که هم با دستور زبان (grammar) سازگار
Z3 یک حل کننده صدق پذیری بر اساس نظریه ها (SMT – Satisfiability Modulo Theory) است که توسط بخش تحقیقات مایکروسافت توسعه داده شده است. Z3 ابزار قدرتمندی برای حل مسائلی است که شامل ترکیبی از نظریههای پسزمینه مانند حساب، بردارهای بیتی، آرایهها و توابع تفسیر نشده هستند و به طور گسترده در تأیید، تحلیل و آزمایش نرمافزار استفاده میشوند. Z3 با استفاده از ادغام دقیق موتورهای تخصصی برای نظریههای
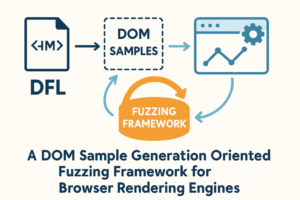
امنیت مرورگرهای وب (Web Browsers) بهعنوان یکی از مؤلفههای بنیادی زیرساخت دسترسی به اینترنت (Internet Access Infrastructure)، توجه قابلتوجهی را به خود جلب کرده است. رویکردهای فعلی برای شناسایی آسیبپذیریهای مرورگر (Browser Vulnerabilities) عمدتاً بر ممیزی کد (Code Auditing) و آزمون واحد مبتنی بر مؤلفه (Componentized Unit Testing) متکی هستند. فازینگ (Fuzzing) بهعنوان یک تکنیک کارآمد (Efficient Technique) برای کشف آسیبپذیریها (Vulnerability Discovery) مطرح شده است. با این حال، بهکارگیری
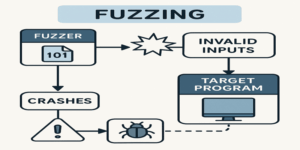
چکیده (Abstract) آسیب پذیریهای امنیتی یکی از علل اصلی تهدیدات سایبری میباشند. پژوهشگران برای کشف و رفع این آسیب پذیریها، روشهای مختلفی را پیشنهاد دادهاند که در این میان، فازینگ (Fuzzing) به عنوان یکی از پرکاربردترین تکنیکها شناخته میشود. در سالهای اخیر، راه حلهای فازینگ، مانند AFL، پیشرفتهای چشمگیری در کشف آسیب پذیریها داشتهاند. این مقاله به خلاصهای از پیشرفتهای اخیر میپردازد، تحلیل میکند که چگونه این پیشرفتها فرآیند فازینگ
امنسازی محیط اجرا در فرآیند تولید پروژه: راهکارها و بهترین روشها امنسازی محیط اجرا (Runtime Environment Hardening) یکی از ارکان اساسی در توسعه امن پروژههای نرمافزاری است. این مقاله به بررسی جامع تکنیکها و استراتژیهای امنسازی محیطهای اجرایی در چرخه تولید پروژه میپردازد. از مباحث مطرحشده میتوان به محافظت از زیرساختهای اجرا، کاهش سطح حمله، و پیادهسازی اصول امنیتی در محیطهای عملیاتی اشاره کرد. با افزایش حملات سایبری به محیطهای
مقاله «BertRLFuzzer: A BERT and Reinforcement Learning Based Fuzzer» یک ابزار نوآورانه برای کشف آسیب پذیریهای امنیتی در برنامههای وب معرفی میکند که براساس ترکیب مدل زبانی BERT و یادگیری تقویتی (RL – Reinforcement Learning) طراحی شده است. عملکرد BertRLFuzzer به این صورت است که با دریافت فهرستی از ورودیهای اولیه (seed inputs)، عملیات جهش (mutation) را بر روی آنها انجام میدهد بهگونهای که هم با دستور زبان (grammar) سازگار
Z3 یک حل کننده صدق پذیری بر اساس نظریه ها (SMT – Satisfiability Modulo Theory) است که توسط بخش تحقیقات مایکروسافت توسعه داده شده است. Z3 ابزار قدرتمندی برای حل مسائلی است که شامل ترکیبی از نظریههای پسزمینه مانند حساب، بردارهای بیتی، آرایهها و توابع تفسیر نشده هستند و به طور گسترده در تأیید، تحلیل و آزمایش نرمافزار استفاده میشوند. Z3 با استفاده از ادغام دقیق موتورهای تخصصی برای نظریههای
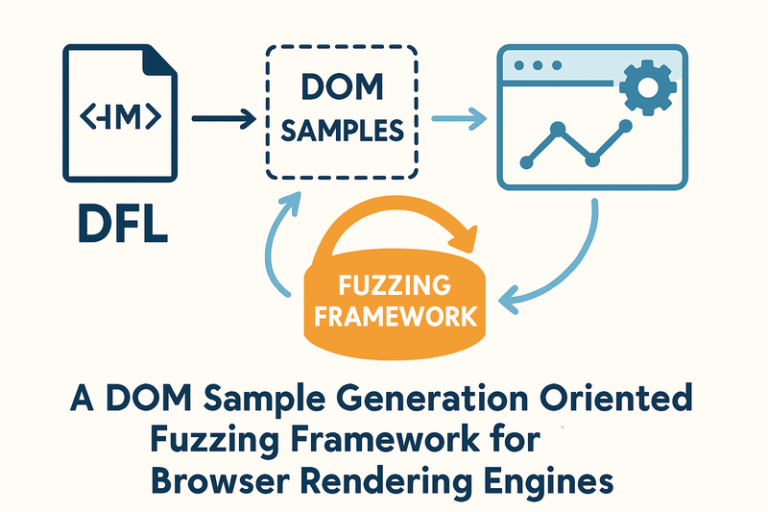
امنیت مرورگرهای وب (Web Browsers) بهعنوان یکی از مؤلفههای بنیادی زیرساخت دسترسی به اینترنت (Internet Access Infrastructure)، توجه قابلتوجهی را به خود جلب کرده است. رویکردهای فعلی برای شناسایی آسیبپذیریهای مرورگر (Browser Vulnerabilities) عمدتاً بر ممیزی کد (Code Auditing) و آزمون واحد مبتنی بر مؤلفه (Componentized Unit Testing) متکی هستند. فازینگ (Fuzzing) بهعنوان یک تکنیک کارآمد (Efficient Technique) برای کشف آسیبپذیریها (Vulnerability Discovery) مطرح شده است. با این حال، بهکارگیری
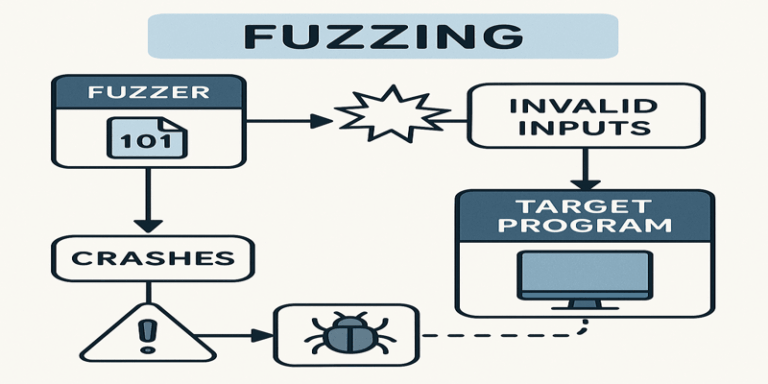
چکیده (Abstract) آسیب پذیریهای امنیتی یکی از علل اصلی تهدیدات سایبری میباشند. پژوهشگران برای کشف و رفع این آسیب پذیریها، روشهای مختلفی را پیشنهاد دادهاند که در این میان، فازینگ (Fuzzing) به عنوان یکی از پرکاربردترین تکنیکها شناخته میشود. در سالهای اخیر، راه حلهای فازینگ، مانند AFL، پیشرفتهای چشمگیری در کشف آسیب پذیریها داشتهاند. این مقاله به خلاصهای از پیشرفتهای اخیر میپردازد، تحلیل میکند که چگونه این پیشرفتها فرآیند فازینگ
امنسازی محیط اجرا در فرآیند تولید پروژه: راهکارها و بهترین روشها امنسازی محیط اجرا (Runtime Environment Hardening) یکی از ارکان اساسی در توسعه امن پروژههای نرمافزاری است. این مقاله به بررسی جامع تکنیکها و استراتژیهای امنسازی محیطهای اجرایی در چرخه تولید پروژه میپردازد. از مباحث مطرحشده میتوان به محافظت از زیرساختهای اجرا، کاهش سطح حمله، و پیادهسازی اصول امنیتی در محیطهای عملیاتی اشاره کرد. با افزایش حملات سایبری به محیطهای